Imagine que un colaborador de su área financiera abre un archivo que parece una factura. Minutos después, el equipo de TI recibe una alerta por actividad sospechosa en ese computador. La primera pregunta es si el archivo llegó a ejecutarse. La segunda puede afectar a toda la empresa: ¿ocurrió lo mismo en otros equipos?
De esas respuestas depende qué hacer a continuación. Aislar el computador de quien procesa los pagos tiene un costo operativo; dejarlo conectado mientras una amenaza se propaga también. Para decidir, TI necesita saber qué ocurrió, dónde y con qué alcance.
Sciotec y Kaspersky: Detectar es el comienzo. Saber responder marca la diferencia.
De un archivo sospechoso a una decisión informada.
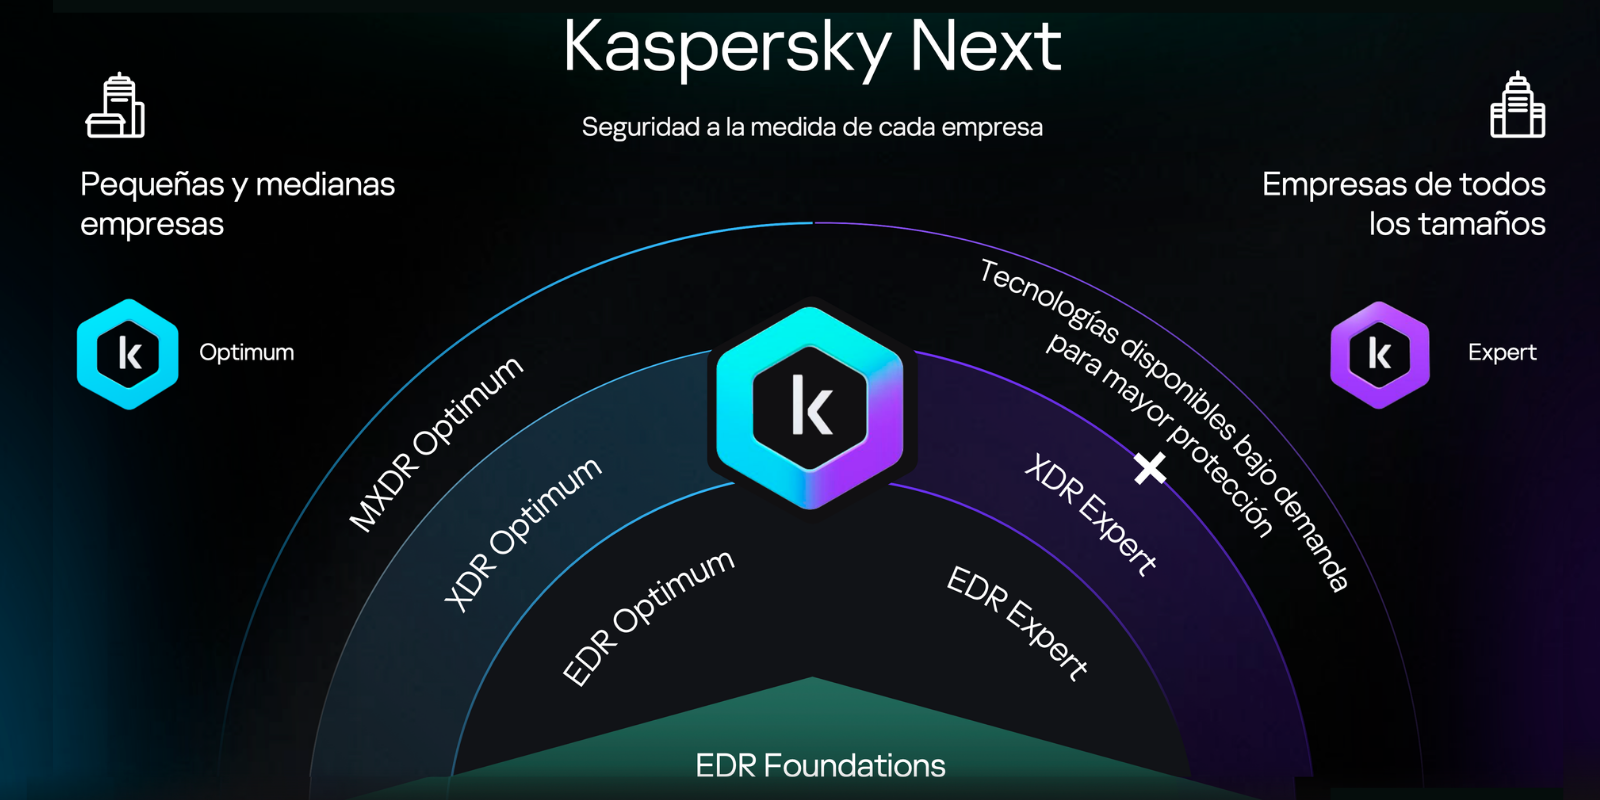
Kaspersky Next es una familia de soluciones de ciberseguridad. La edición EDR Optimum se enfoca en proteger los equipos de la empresa y ayudar a investigar y responder cuando aparece una amenaza. EDR significa detección y respuesta en endpoints: en este caso, el computador donde se abrió la supuesta factura es el punto de partida de la investigación. La solución está pensada para equipos de TI que necesitan asumir esa tarea, incluso cuando cuentan con pocos especialistas.
Volvamos al ejemplo. Hay tres decisiones en las que Kaspersky Next EDR Optimum puede ayudar:
- Reconstruir lo ocurrido. La tarjeta de alerta reúne información sobre el archivo y los procesos relacionados. TI puede revisar qué actividad se observó después de abrir la supuesta factura. Hay una diferencia importante entre un archivo que quedó bloqueado y uno que alcanzó a iniciar otro proceso. Kaspersky Latam
- Comprobar el alcance. Si el análisis identifica un archivo malicioso, el equipo puede buscar su huella digital en otros dispositivos protegidos. Así puede investigar si el hallazgo se limita al computador de finanzas o si la misma evidencia aparece en otras áreas. Kaspersky Latam
- Contener la amenaza. Según lo que encuentre, TI puede aislar de la red el equipo afectado o impedir que el archivo vuelva a ejecutarse. Para el negocio, la diferencia está en poder actuar sobre un dispositivo concreto y decidir, con evidencia, si hace falta ampliar la intervención.
Antes de la próxima alerta: dos puntos que conviene revisar
El primero es el software desactualizado. Para TI, detectar que falta un parche y aplicarlo son dos tareas distintas. EDR Optimum permite evaluar vulnerabilidades y centralizar la administración de parches. La decisión operativa sigue en manos de la empresa: si el equipo pendiente de actualizar procesa la nómina, por ejemplo, conviene coordinar la corrección con esa área y comprobar después que quedó aplicada.
El segundo es el uso de servicios en la nube. Piense en una pregunta concreta: ¿sabe su empresa si hay archivos con información confidencial almacenados en aplicaciones de Microsoft 365? EDR Optimum ofrece funciones para detectar esos datos y conocer qué servicios en la nube utilizan los colaboradores. Esa visibilidad le da a TI un punto de partida para revisar cómo se maneja la información y dónde hacen falta controles.
La pregunta que vale la pena llevar a su equipo de TI
Antes de evaluar una herramienta, plantee un escenario a su equipo: si mañana llega una alerta al computador de quien autoriza los pagos, ¿quién la investiga, quién puede aislar ese equipo y quién coordina con finanzas para mantener la operación?
La respuesta ayuda a distinguir dos necesidades: la información que le falta a TI para decidir y el procedimiento que la empresa debe acordar para actuar. Esa es la conversación que proponemos desde Sciotec: partir de un escenario de su negocio y revisar dónde Kaspersky Next EDR Optimum puede ayudarle a responder.
Solicite una evaluación de ciberseguridad con Sciotec y cuéntenos qué equipo, proceso o información sería prioritario proteger en su empresa.